
Sign up to save your podcasts
Or

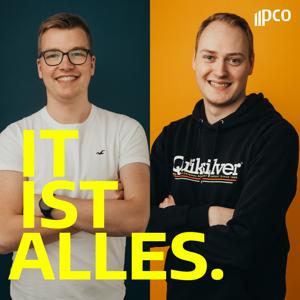


NIS-2 rückt die Geschäftsleitung in den Mittelpunkt
In dieser Podcast Folge werfen Julius und Marcel gemeinsam mit unserem CISO Mario Mosel einen genaueren Blick auf unsere Herangehensweise und Best Practices. Ein besonderer Fokus der drei liegt auf der Geschäftsleitung, die durch NIS-2 stärker in den Mittelpunkt rückt und zur Teilnahme an einer NIS-2-Geschäftsleitungsschulung verpflichtet ist.
Weitere spannende Links für Dich:
Warum ein SOC heute unverzichtbar ist.
Ein weiterer wichtiger Faktor ist das Team. Ein SOC funktioniert nur, wenn alle Mitglieder aufeinander zählen können, das nötige Fachwissen mitbringen und gemeinsam an Lösungen arbeiten. Nur wenige Unternehmen können diese Anforderungen Inhouse abdecken. Oft fehlen wichtige Ressourcen und Fachkenntnisse, um vollständig geschützt zu sein. Das bedeutet, dass für immer mehr Unternehmen ein externes SOC die einzige Option ist.
Das zeigt auch, wie stark das Thema Security Operations Center an Relevanz gewinnt. Mit dem zunehmenden Einsatz von Künstlicher Intelligenz wird sich dieser Bereich in den kommenden Jahren noch weiter verändern – sowohl in der Prävention als auch in der Reaktion auf Angriffe.
Weitere spannende Links für Dich:
Zwölf Krankenhaus-Standorte in fünf Bundesländern, etwa 3.500 Klinikbetten und über 10.000 Beschäftigte: Der Elisabeth Vinzenz Verbund zählt zu den größten katholischen Krankenhausträgern in Deutschland.
In einem großen Zusammenschluss von Krankenhäusern und weiteren Einrichtungen spielt Informationssicherheit eine zentrale Rolle. Sensible Patientendaten, komplexe IT-Infrastrukturen und steigende regulatorische Anforderungen machen deutlich, wie wichtig ein ganzheitlicher und zukunftsorientierter Ansatz ist. Dazu gehören unter anderem belastbare Backup-Strategien, klar definierte Incident-Response-Prozesse sowie ausreichend personelle und technische Kapazitäten in einem Umfeld, das 24/7 abgesichert werden muss.
In dieser Folge sprechen Julius und Marcel gemeinsam mit Igor Sokolov darüber, wie sich Krankenhäuser heute im Bereich der Informationssicherheit optimal aufstellen sollten, welche Herausforderungen es zu bewältigen gilt und welche Maßnahmen notwendig sind, um eine moderne, resiliente und dem aktuellen Stand der Technik entsprechende Sicherheitsstrategie nachhaltig zu etablieren.
Weitere spannende Links für Dich:
Von Routine zur Innovation
Künstliche Intelligenz verändert den Arbeitsalltag und unsere Jobs. Standardisierte Tätigkeiten nehmen ab, während Kontrolle, komplexe Bewertungen und strategisches Denken wichtiger werden. Für Unternehmen ist entscheidend, KI jetzt als Unterstützung einzusetzen, nicht als Ersatz. Richtig genutzt schafft Künstliche Intelligenz Raum für Innovation und neue Aufgaben. Dabei ist und bleibt aber eins unverzichtbar - der Mensch. Vor allem, wenn es um Verantwortung und die Bewertung von Ergebnissen geht.
Weitere spannende Links für Dich:
Wenn ein Unternehmen in einer Krise steckt, gibt es unendlich viele Dinge, an die die Verantwortlichen denken müssen. Eine davon: Die Kommunikation. Die Krisenkommunikation, die sich von der regulären Öffentlichkeitsarbeit (Public Relations) deutlich unterscheidet, wird allerdings in vielen Unternehmen gar nicht oder nur stiefmütterlich vorbereitet. Und genau das ist ein großer Fehler.
Denn in der Krise geht es vor allem darum, die damit verbundenen Enttäuschungen verschiedenster Stakeholder zu managen, um nicht in die nächste Krise zu rutschen: eine Vertrauenskrise.
In Podcast Folge #124 sprechen Julius und Marcel mit Janka Kreißl über das Thema Krisenkommunikation und die Frage, wie eine solche aussieht, wenn sie gut umgesetzt wird.
Weitere spannende Links für Dich:
Sicherheit von Beginn an mitdenken.
Bisher war die Cyber-Sicherheit in der Umsetzung von Hersteller:innen bei vielen Produkten eher „freiwillig“. Unterschiedliche Sicherheitsstandards, unklare Update-Strategien und am Ende wussten Nutzer:innen oft nicht so genau, wie sicher ein Gerät eigentlich ist.
Genau da setzt der Cyber Resilience Act an. Dieser sorgt künftig für einheitliche Regeln und zwar für alle Produkte auf dem EU-Markt, auch für Importe. Der Cyber Resilience Act betrifft dabei nicht nur Hardware wie Router oder Smartwatches, sondern auch Software.
Für Hersteller:innen bringt das ganz neue, so bisher nicht dagewesene Anforderungen mit sich. Sicherheit muss von Anfang an mitgedacht werden über den gesamten Lebenszyklus eines Produkts hinweg. Das bedeutet erstmal deutlich mehr Aufwand für Unternehmen. Am Ende sollen aber alle davon profitieren, weil Produkte vergleichbarer und vor allem verlässlicher werden.
Und die spannende Frage bleibt: Reicht der CRA schon aus, damit wir digitalen Produkten wirklich vertrauen können?
Weitere spannende Links für Dich:
Schweppes, Orangina, Dr Pepper und Pils: All dies sind Produkte aus dem Sortiment des Unternehmens, bei dem unser heutiger Gast als CIO tätig ist. Die Rede ist natürlich von der Krombacher Gruppe: Familienunternehmen und zugleich einer der größten Getränkeanbieter in Deutschland. Aktuell zählt das Unternehmen mehr als 1.000 Mitarbeitende, sodass Krombacher einer der Big Player der Branche ist.
Als Unternehmen der Lebensmittelbranche zählt Krombacher zu den KRITIS Unternehmen und hat in den vergangenen Jahren eine spannende Reise diesbezüglich hinter sich. Christian Klatt gibt in der Podcast Folge Einblicke rund um diese KRITIS Reise.
Aber damit nicht genug: Das Thema NIS-2 ist heute aktueller, denn je und nimmt derzeit ordentlich an Fahrt auf. Julius, Marcel und Christian sprechen darüber, welche Chancen sie in NIS-2 sehen und blicken auch auf die Veränderungen in der Security Welt durch KI.
Weitere spannende Links für Dich:
Sicherheit ist kein Kaufprodukt
Dabei beginnen viele Angriffe ganz klassisch von außen, aus dem Internet. Offene Schnittstellen, ungepatchte Systeme oder unnötig exponierte Infrastrukturen machen es Angreifern häufig leichter als nötig. Gleichzeitig wird intern oft zu großzügig mit Berechtigungen umgegangen: zu viele lokale Administratoren, kein Vier-Augen-Prinzip, fehlende Multifaktor-Authentifizierung.
Entscheidend ist daher die Frage nach der tatsächlichen Sichtbarkeit: Wo habe ich blinde Flecken? Wo sollte ich gezielt investieren? Welche zusätzlichen Tools oder Maßnahmen können helfen, Risiken zu reduzieren?
IT-Sicherheit ist kein Zustand, sondern ein fortlaufender Prozess und welche typischen Fehler Du in diesem Prozess nicht begehen solltest erfährst Du in dieser Folge.
Weitere spannende Links für Dich:
IT und Fußball miteinander zu verbinden: Für viele in unserer Branche ist genau das ein Kindheitstraum. Dirk Schwarz hat ihn Realität werden lassen: Dirk ist Head of IT bei RB Leipzig, einem Fußballverein aus Leipzig, der im Mai 2009 gegründet wurde und in der ersten Bundesliga spielt.
Aber wie wird eigentlich die IT bei einem Bundesligisten gestaltet? Welche Herausforderungen gibt es und worauf muss die IT besonders achten?
Fest steht: Auf und neben dem Fußballfeld gibt es viele Bereiche, in denen IT zu finden ist. Von den Drehkreuzen am Eingang, über die Videoüberwachung, Kassensysteme, Stadionscreens bis hin zur Produktion und natürlich auch den Videoanalysten.
Das Wichtigste ist, dass am Spieltag alles rund läuft – sowohl auf als auch neben dem Platz – und es keine bösen Überraschungen gibt.
Was die IT bei RB Leipzig tut, um den reibungslosen IT-Ablauf sicherzustellen, welche No-Gos es gibt und was Dirk für die Zukunft der IT im Fußball sieht, besprechen Julius und Marcel gemeinsam mit ihrem Gast in Podcast Folge #122.
Weitere spannende Links für Dich:
Viele Organisationen stehen aktuell vor der Frage, wie realistisch eine vollständige und nachhaltige Umsetzung der NIS-2-Vorgaben unter Zeit- und Ressourcendruck überhaupt ist. Besonders international tätige Unternehmen spüren die Komplexität. Zwar definiert NIS-2 verbindliche Mindeststandards, doch die nationale Ausgestaltung und Durchsetzung unterscheidet sich teils erheblich mit unmittelbaren Auswirkungen auf Prozesse, Reporting und Haftungsfragen.
Außerdem ein zentraler Punkt: Die Verantwortung rückt klar in die Geschäftsleitung. Cyber-Sicherheit ist heute eine Führungs- und Governance-Frage. NIS-2 macht Risikomanagement, klare Zuständigkeiten und regelmäßige Schulungen zur Pflicht und zwingt Unternehmen gleichzeitig, Sicherheitskultur strukturell zu verankern.
Wie Unternehmen diesen Wandel aktiv gestalten können, besprechen wir in dieser Folge.
Weitere spannende Links für Dich:
From the publisher's feed
36 Listeners
229 Listeners
9 Listeners
3 Listeners

11 Listeners
9 Listeners

19 Listeners
47 Listeners
3 Listeners
13 Listeners
326 Listeners
12 Listeners
18 Listeners

6 Listeners
0 Listeners